
WordPress saugumas: kaip sumažinti įsilaužimo riziką
 UptimeWP
WordPress saugumas nėra vienas nustatymas ar vienas įskiepis. Jį sudaro keli kartu veikiantys sluoksniai: reguliarūs sistemos, temos ir įskiepių atnaujinimai, saugios naudotojų paskyros, dviejų veiksnių autentifikavimas, tinkamai prižiūrimas hostingas, HTTPS, atsarginės kopijos ir įtartinų pokyčių stebėjimas. Saugumo įskiepis gali padėti aptikti arba blokuoti dalį grėsmių, tačiau jis nepakeičia kitų šių darbų.
Šis gidas skirtas verslo savininkams ir darbuotojams, atsakingiems už WordPress svetainę ar WooCommerce parduotuvę. Paaiškinsime, ką galite patikrinti patys, kokius darbus verta atlikti pirmiausia, kaip atpažinti galimą įsilaužimą ir ką daryti pastebėjus jo požymius. Visiškai pašalinti įsilaužimo rizikos neįmanoma, tačiau tinkamai prižiūrint svetainę ją galima gerokai sumažinti. Kartu svarbu pasirūpinti, kad galimo incidento žala būtų kuo mažesnė, klientų duomenys – geriau apsaugoti, o svetainės veikimą būtų galima greitai atkurti.
Trumpai
- Reguliariai atnaujinkite WordPress sistemą, aktyvią temą ir naudojamus įskiepius. Nereikalingus komponentus pašalinkite.
- Kiekvienam žmogui sukurkite atskirą paskyrą, suteikite tik darbui būtinas teises ir administratorių paskyroms įjunkite 2FA.
- Naudokite unikalius slaptažodžius ir slaptažodžių tvarkyklę. Apsaugokite ir administratoriaus el. pašto paskyrą.
- Patikrinkite, kas atsakingas už hostingo, PHP versijos, HTTPS, failų teisių ir serverio apsaugos priežiūrą.
- Saugumo įskiepio perspėjimus reikia peržiūrėti. Vien jo įdiegimas nėra pilna WordPress apsauga.
- Turėkite atskirai saugomas kopijas ir žinokite, kaip būtų atkuriama svetainė.
- Stebėkite ne tik tai, ar svetainė atsidaro, bet ir naujas administratorių paskyras, netikėtus failų pokyčius, peradresavimus bei hostingo perspėjimus.
- Įtarę įsilaužimą pirmiausia užfiksuokite požymius, išsaugokite esamą būklę ir kreipkitės į hostingą arba specialistą. Nepradėkite atsitiktinai trinti failų.
Turinys
- Nuo ko pradėti stiprinant WordPress saugumą
- Atnaujinimai ir nereikalingi komponentai
- Prisijungimai, naudotojų teisės ir 2FA
- Hostingas ir serverio aplinka
- Ką gali saugumo įskiepis
- Atsarginės kopijos ir atkūrimas
- Kaip pastebėti galimą saugumo problemą
- Ką daryti įtarus įsilaužimą
- Ką verslas gali patikrinti pats
- Dažniausi klausimai
Nuo ko pradėti stiprinant WordPress saugumą?
Pradėkite ne nuo naujo įskiepio, o nuo dabartinės būklės. Pirmiausia reikia žinoti, kokia WordPress versija naudojama, kokios temos ir įskiepiai įdiegti, kas turi administratoriaus teises, kur saugomos kopijos ir kas gauna saugumo perspėjimus.
Svarbu ne tik žinoti dabartinę svetainės būklę, bet ir aiškiai paskirti už jos priežiūrą atsakingą žmogų. Jis turėtų reguliariai peržiūrėti saugumo perspėjimus, įvertinti jų svarbą ir pasirūpinti, kad reikiami darbai būtų atlikti laiku.
Svarbiausius darbus verta dėlioti tokia tvarka:
- pašalinti nereikalingas ir nebeprižiūrimas prieigas;
- įvertinti laukiančius sistemos, temos ir įskiepių atnaujinimus;
- sutvarkyti administratorių slaptažodžius ir 2FA;
- patikrinti kopijų bei atkūrimo galimybę;
- įsitikinti, kad veikia HTTPS ir hostingas gauna saugumo atnaujinimus;
- tik tada konfigūruoti papildomą ugniasienę, prisijungimų ribojimą, failų pokyčių stebėjimą ar kitus apsaugos įrankius.
| Apsaugos sluoksnis | Kokią riziką mažina | Ko nepakeičia |
|---|---|---|
| Atnaujinimai | Žinomų sistemos, temos ir įskiepių spragų riziką | Saugių paskyrų, kopijų ir stebėjimo |
| Stiprūs slaptažodžiai ir 2FA | Pavogto arba atspėto slaptažodžio panaudojimą | Pažeidžiamo įskiepio pataisymo |
| Ribotos naudotojų teisės | Žalą, kurią gali padaryti pažeista arba netinkamai naudojama paskyra | Serverio ir programinės įrangos apsaugos |
| Hostingas, HTTPS ir tinkamos failų teisės | Dalis serverio, duomenų perdavimo ir failų pakeitimo rizikų | WordPress komponentų priežiūros |
| Ugniasienė ir saugumo įskiepis | Dalį įtartinų užklausų, prisijungimų ir žinomų požymių | Visų spragų, blogų nustatymų ar pavogtų prieigų pašalinimo |
| Atsarginės kopijos | Veikimo ir duomenų atkūrimą po incidento | Pačios atakos blokavimo ir priežasties pašalinimo |
| Stebėjimas | Greitesnį neįprastų pokyčių pastebėjimą | Prevencinių darbų ir reagavimo plano |
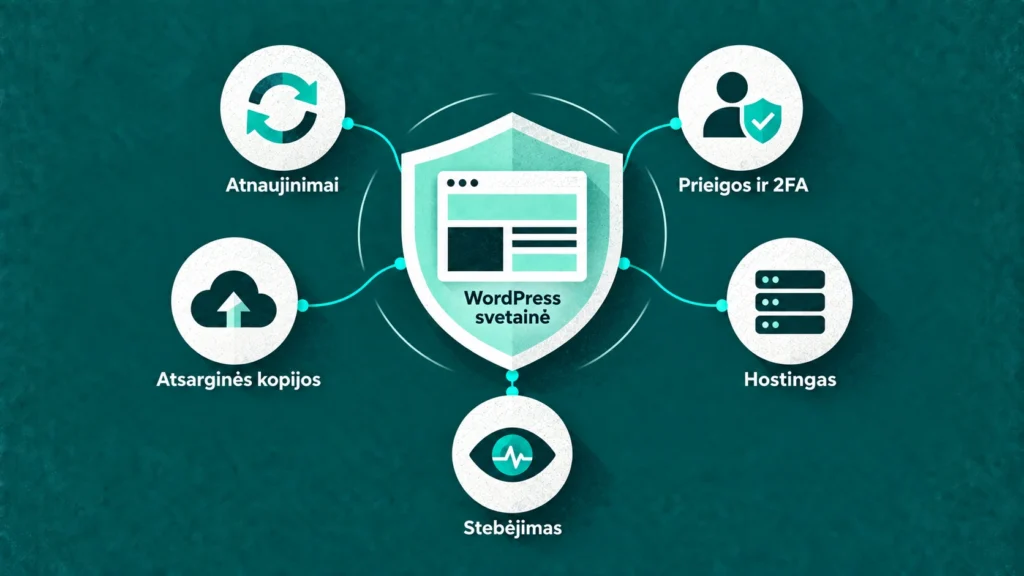
Kodėl atnaujinimai svarbūs WordPress saugumui?
WordPress svetainę sudaro ne tik pati sistema. Joje veikia tema, įskiepiai, serverio programinė įranga ir kartais individualus kodas. Kiekvienas aktyvus komponentas turi savo versiją, palaikymo būklę ir galimas saugumo klaidas.
Atnaujinimas gali ištaisyti žinomą spragą, tačiau vien užrašo „yra nauja versija“ neužtenka sprendimui. Reikia suprasti, kas keičiama, ar įskiepis vis dar palaikomas ir kaip po pakeitimo bus patikrinta svetainė. Konkreti darbų seka aprašyta gide kaip saugiai atnaujinti WordPress, temą ir įskiepius.
Saugumo požiūriu svarbu:
- neatidėlioti patvirtintų saugumo pataisymų vien iki patogios mėnesio datos;
- nepalikti metų metus neatnaujinamų įskiepių vien todėl, kad svetainė dar atsidaro;
- prieš diegiant įskiepį patikrinti jo šaltinį, palaikymą ir paskutinio atnaujinimo informaciją;
- pašalinti tikrai nenaudojamus įskiepius ir temas, o ne vien juos išjungti;
- neatsisiųsti mokamų temų ar įskiepių iš neoficialių šaltinių;
- įvertinti individualiai pakeistus failus, kuriuos įprastas atnaujinimas gali perrašyti.
Mažesnis įskiepių skaičius savaime negarantuoja saugumo. Svarbiau, ką kiekvienas įskiepis daro, iš kur jis gautas, ar yra prižiūrimas ir ar jo tikrai reikia.
Jei norite matyti bendrą atnaujinimų, kopijų ir funkcijų patikros vietą svetainės priežiūroje, perskaitykite praktinį WordPress svetainės priežiūros gidą.
Kaip apsaugoti WordPress prisijungimus ir naudotojų paskyras?
Paskyra su administratoriaus teisėmis gali diegti įskiepius, keisti nustatymus ir valdyti kitus naudotojus. Todėl visiems svetainėje dirbantiems žmonėms administratoriaus teisių nereikia.
WordPress turi skirtingas roles, pavyzdžiui, administratoriaus, redaktoriaus ir autoriaus. Suteikite mažiausias teises, kurių užtenka konkrečiam darbui. Turinio redaktoriui paprastai nereikia galimybės diegti įskiepius, o išėjusio darbuotojo ar buvusio tiekėjo paskyrą reikėtų nedelsiant išjungti arba pašalinti.
Kiekvienam žmogui – atskira paskyra
Bendra paskyra, kurią naudoja keli žmonės, apsunkina atsakomybę. Neaišku, kas atliko pakeitimą, o vienam žmogui išėjus reikia keisti slaptažodį visiems. Atskiros paskyros leidžia panaikinti vieną prieigą nekeičiant kitų žmonių darbo.
Unikalus slaptažodis ir slaptažodžių tvarkyklė
WordPress slaptažodis neturi būti naudojamas el. pašte, hostinge ar kitose sistemose. Jei vienos paslaugos duomenys nutekės, tas pats slaptažodis neturėtų atverti visų verslo paskyrų. Ilgą unikalų slaptažodį patogiau kurti ir saugoti slaptažodžių tvarkyklėje, o ne bandyti jį įsiminti ar laikyti bendrame dokumente.
2FA administratorių paskyroms
Dviejų veiksnių autentifikavimas prašo ne tik slaptažodžio, bet ir papildomo patvirtinimo. Jis ypač svarbus administratorių paskyroms, nes sumažina riziką, kad vien pavogto slaptažodžio pakaks prisijungti.
2FA nėra priežastis ignoruoti silpną slaptažodį ar palikti nereikalingą administratorių. Taip pat reikia saugiai laikyti atkūrimo kodus ir iš anksto žinoti, kaip bus grąžinta prieiga praradus telefoną.
Nepamirškite administratoriaus el. pašto
WordPress gali į administratoriaus el. paštą siųsti slaptažodžio atkūrimo, kritinių klaidų ir kitus svarbius pranešimus. Jei el. pašto paskyra pažeidžiama, užpuolikas gali bandyti perimti ir svetainės prieigą. Todėl el. paštui taip pat reikalingas unikalus slaptažodis ir 2FA.
Svarbu apsaugoti ir kompiuterį, iš kurio valdoma svetainė bei el. paštas. Atnaujinta operacinė sistema, ekrano užraktas ir atsargus elgesys su prisegtais failais mažina riziką, kad prisijungimo duomenys bus perimti dar nepasiekus WordPress.
Jei išorinė sistema jungiasi prie WordPress per API, jai nereikėtų perduoti pagrindinio administratoriaus slaptažodžio. WordPress programų slaptažodžiai leidžia sukurti atskirą prieigą konkrečiai integracijai ir prireikus ją atšaukti nepakeičiant pagrindinio prisijungimo.
Ką WordPress saugumui turi užtikrinti hostingas?
Svetainės savininkas valdo ne visą techninę aplinką. Dalį atsakomybės turi hostingas, dalį – svetainės kūrėjas ar prižiūrėtojas, o dalį – pats verslas. Svarbu ne spėlioti, o aiškiai žinoti, kas prižiūri kiekvieną sluoksnį.
Patikrinkite:
- ar svetainė naudoja galiojantį HTTPS sertifikatą ir lankytojai nėra nukreipiami į nešifruotą versiją;
- ar naudojama palaikoma PHP ir duomenų bazės versija;
- kas atnaujina serverio programinę įrangą;
- ar prie failų jungiamasi per šifruotą SFTP ar kitą saugų būdą;
- ar failų ir katalogų teisės nėra aukštesnės, negu būtina;
- ar skirtingos svetainės hostingo paskyroje yra tinkamai atskirtos;
- ar hostingas saugo prisijungimų ir klaidų žurnalus, reikalingus incidentui tirti;
- ar hostingas taiko serverio lygmens apsaugą, pavyzdžiui, ugniasienę arba kenkėjiško srauto filtravimą;
- kaip hostingas reaguoja į neįprastą srautą, kenkėjiškus failus ar paskyros perėmimą.
Serverio lygmens apsauga gali sustabdyti dalį kenkėjiškų užklausų dar prieš joms pasiekiant WordPress. Vis dėlto ji nepakeičia pačios svetainės atnaujinimų, saugių prisijungimų ir kopijų priežiūros.
Failų teisių, duomenų bazės naudotojų ar serverio nustatymų nekeiskite aklai pagal internete rastas bendro pobūdžio komandas.. Netinkamos teisės gali arba palikti failus per daug atvirus, arba sustabdyti atnaujinimus ir svetainės veikimą. Tokius pakeitimus reikia derinti su konkrečia hostingo aplinka.
HTTPS apsaugo perduodamus duomenis tarp lankytojo ir svetainės, tačiau jis nepatvirtina, kad pati WordPress svetainė nėra pažeista. Galiojantis spynos simbolis naršyklėje nepakeičia atnaujinimų, saugių paskyrų ir serverio priežiūros.
Ar WordPress saugumo įskiepio pakanka?
Ne. Saugumo įskiepis gali būti naudingas, tačiau jis yra tik vienas apsaugos sluoksnis.
Priklausomai nuo pasirinkto sprendimo ir konfigūracijos, saugumo įskiepis gali:
- riboti pasikartojančius prisijungimo bandymus;
- perspėti apie žinomą pažeidžiamumą;
- aptikti dalį netikėtų failų pokyčių;
- blokuoti dalį įtartinų užklausų;
- registruoti prisijungimus ar nustatymų pakeitimus;
- padėti pastebėti naują administratoriaus paskyrą.
Tačiau jis negali garantuoti, kad:
- visi įskiepiai ir temos bus laiku atnaujinti;
- darbuotojai nenaudos silpnų ar pasikartojančių slaptažodžių;
- hostingas ir serveris bus tinkamai sukonfigūruoti;
- kopijos bus tinkamos atkūrimui;
- individualiame kode nėra klaidų;
- kiekvienas perspėjimas bus laiku perskaitytas ir įvertintas;
- jau įvykęs įsilaužimas bus pilnai išvalytas vienu paspaudimu.
Svarbu ne tai, kiek apsaugos įskiepių įdiegta, o ar vienas pasirinktas sprendimas tinkamai sukonfigūruotas ir kas gauna jo perspėjimus. Keli panašias funkcijas atliekantys saugumo įskiepiai gali dubliuoti darbus, apkrauti svetainę ar trukdyti vienas kitam.
Įspėjimas apie pažeidžiamą įskiepį dar nereiškia, kad svetainė jau nulaužta. Tačiau tai yra signalas patikrinti, ar naudojama pažeidžiama versija, ar jai išleistas pataisymas ir ar nėra galimo įsilaužimo požymių. Lygiai taip pat žalias saugumo įskiepio ekranas nėra įrodymas, kad viskas tikrai saugu.
Kodėl WordPress saugumui reikalingos atsarginės kopijos?
Atsarginė kopija neblokuoja prisijungimo bandymo ir nesutaiso pažeidžiamą įskiepį. Jos paskirtis – padėti atkurti failus ir duomenis, jei svetainė sugadinama, užšifruojama ar ištrinama arba jei šalinant incidento padarinius reikia grįžti į ankstesnę jos būklę.
Naudinga kopija turi:
- apimti svetainės failus ir duomenų bazę;
- būti sukurta pakankamai dažnai pagal svetainės duomenų kitimo greitį;
- turėti kelias skirtingų datų versijas;
- turėti bent vieną versiją, saugomą atskirai nuo serverio, kuriame veikia svetainė;
- būti pasiekiama žmonėms, kurie atsakingi už atkūrimą;
- turėti bent kartą patikrintą atkūrimo eigą.
Atsargines kopijas geriausia kurti automatiškai, kad šis procesas nepriklausytų nuo kažkurio žmogaus. Vis dėlto vien automatizavimo nepakanka: svarbu gauti pranešimus apie nepavykusias kopijas ir reguliariai patikrinti, ar išsaugotus duomenis galima sėkmingai atkurti.
Pasikliauti vien naujausia kopija rizikinga. Jei įsilaužimas ar kitas pažeidimas pastebimas pavėluotai, kenkėjiški pakeitimai gali būti išsaugoti ir naujausioje kopijoje. Todėl reikia turėti kelių dienų ar savaičių kopijas ir prieš atkūrimą įvertinti, kada galėjo prasidėti incidentas.
Atkuriant aktyvią WooCommerce parduotuvę būtina įvertinti ir naujesnių duomenų praradimo riziką. Grąžinus senesnę duomenų bazę gali dingti po kopijos sukūrimo gauti užsakymai, klientų atlikti pakeitimai ar atnaujintos mokėjimų būsenos. Todėl prieš atkūrimą reikia suplanuoti, kaip bus išsaugoti ir suderinti naujausi duomenys.
Kaip pastebėti galimą WordPress saugumo problemą?
Nulaužta svetainė nebūtinai iškart nustoja veikti. Kartais problema pastebima tik tada, kai klientas praneša apie peradresavimą, hostingas užblokuoja laiškų siuntimą arba paieškoje atsiranda svetimi puslapiai.
Atkreipkite dėmesį, jei:
- atsirado neatpažįstama administratoriaus paskyra;
- pasikeitė pagrindinio administratoriaus el. paštas;
- svetainė nukreipia į kitą adresą tik daliai lankytojų ar mobiliuosiuose įrenginiuose;
- svetainėje atsirado svetimų nuorodų, reklamų ar puslapių;
- iš serverio siunčiamas neįprastas laiškų kiekis;
- netikėtai pasikeitė failai, įskiepiai arba naudotojų teisės;
- hostingas, naršyklė ar paieškos sistema rodo saugumo perspėjimą;
- staiga išaugo serverio apkrova arba srautas į neįprastus adresus;
- administratoriai nebegali prisijungti su žinomais duomenimis.
Vienas požymis dar ne visada patvirtina įsilaužimą. Pavyzdžiui, prisijungimo klaidą gali sukelti pamirštas slaptažodis, o išaugusią apkrovą – reklamos kampanija. Todėl svarbu ne spėti, o užfiksuoti matomus požymius ir įvertinti svetainės, naudotojų bei serverio informaciją.
Ką daryti pirmiausia, jei WordPress svetainė galėjo būti nulaužta?
Svarbiausia išlikti ramiems ir nesiimti neapgalvotų svetainės pakeitimų. Skubotas failų trynimas, kelių valymo įskiepių diegimas ar senos kopijos atkūrimas gali sunaikinti analizei reikalingą informaciją, apsunkinti problemos priežasties paiešką arba prarasti naujesnius duomenis.
1. Užfiksuokite tai, ką matote
Užrašykite, kada ir kas pastebėta, kokiame puslapyje problema matoma ir ar ji kartojasi kitame įrenginyje arba naršyklėje. Išsaugokite ekrano vaizdus, tikslų adresą, gautus hostingo ar paieškos sistemos pranešimus ir paskutinius prieš problemą atliktus pakeitimus.
Ši informacija padės atskirti saugumo incidentą nuo paprastos techninės klaidos ir leis specialistui greičiau suprasti situaciją.
2. Kreipkitės į hostingo tiekėją
Paklauskite, ar hostingas mato neįprastą veiklą, kenkėjiškus failus, išaugusį laiškų siuntimą arba paskyros blokavimo priežastį. Taip pat išsiaiškinkite, kokie serverio žurnalai ir kokių datų atsarginės kopijos yra prieinami.
Jei vienoje hostingo paskyroje veikia kelios svetainės, reikia įvertinti ne tik vieną WordPress direktoriją. Problema gali būti susijusi su bendra paskyra, kitu projektu arba perimta hostingo prieiga.
3. Išsaugokite esamą svetainės būklę
Prieš valymą verta turėti esamos būklės failų ir duomenų bazės kopiją, net jei ji gali būti pažeista. Ji nėra skirta aklam atkūrimui, tačiau gali būti reikalinga pakeitimams, incidento laikui ar patekimo būdui įvertinti.
Nepasikliaukite vien naujausia automatine kopija. Jei problema prasidėjo anksčiau, kenkėjiški pakeitimai gali būti patekę ir į kelias naujausias kopijų versijas.
4. Apribokite tolesnę žalą
Jei svetainė platina kenkėjišką turinį, nukreipia lankytojus ar siunčia nepageidaujamus laiškus, hostingas arba specialistas gali padėti laikinai apriboti jos veikimą. Nežinomą administratoriaus paskyrą reikia vertinti kaip signalą, tačiau prieš ją šalinant svarbu užfiksuoti paskyros duomenis ir sukūrimo aplinkybes.
Prisijungimo duomenis keiskite iš patikimo, atnaujinto įrenginio. Reikia peržiūrėti ne tik WordPress administratorių, bet ir hostingo valdymo, SFTP, duomenų bazės bei administratoriaus el. pašto prieigas. Pakeitimai turi būti suderinti, kad valymo metu neprarastumėte teisėtos prieigos.
5. Patikrinkite ne tik matomą problemą
Vien pašalinti svetimą nuorodą ar failą neužtenka. Reikia įvertinti WordPress failus, duomenų bazę, naudotojus, įskiepius, temą, suplanuotas užduotis ir serverio žurnalus. Taip pat svarbu nustatyti, kaip buvo patekta, ir pašalinti priežastį: pažeidžiamą įskiepį, perimtą paskyrą, nesaugią integraciją ar kitą spragą.
Tik išvalius svetainę, uždarius patekimo kelią, atnaujinus reikiamus komponentus ir pakartotinai pakeitus galimai pažeistus prisijungimo duomenis galima traktuoti jog svetainė yra saugi.
6. Patikrinkite atkurtą veikimą
Po valymo patikrinkite pagrindinius puslapius, formas, prisijungimą, užsakymus ir laiškų siuntimą. Peržiūrėkite, ar neliko nežinomų naudotojų, peradresavimų ir saugumo perspėjimų. Jei svetainę buvo pažymėjusi paieškos sistema ar naršyklė, gali reikėti atskiro peržiūros prašymo, tačiau jį teikite tik pašalinę problemą.
Jei svetainė jau nulaužta
Jei matote svetimus peradresavimus, nežinomą administratorių, kenkėjiškus failus ar hostingo blokavimą, vien prevencinių nustatymų nebepakanka. UptimeWP gali įvertinti incidentą, išvalyti WordPress svetainę, pašalinti rastas spragas ir padėti grąžinti jos veikimą.
Peržiūrėti nulaužtos WordPress svetainės tvarkymo paslaugą
Ką verslas gali patikrinti pats?
Net ir neatliekant serverio pakeitimų galima reguliariai patikrinti svarbius dalykus:
- Atverkite Skydelis > Atnaujinimai ir įvertinkite, ar nėra ilgai laukiančių sistemos, temos ar įskiepių pataisymų.
- Skiltyje Įskiepiai peržiūrėkite, ar atpažįstate visus įdiegtus įskiepius ir ar jie vis dar reikalingi.
- Skiltyje Vartotojai patikrinkite administratorių sąrašą, buvusių darbuotojų bei tiekėjų paskyras.
- Įsitikinkite, kad kiekvienas žmogus turi atskirą paskyrą ir darbui tinkamą rolę.
- Patikrinkite, ar administratorių paskyroms bei el. paštui įjungta 2FA ir saugiai laikomi atkūrimo kodai.
- Patvirtinkite, kas gauna saugumo įskiepio, hostingo ir WordPress administratoriaus el. pašto perspėjimus.
- Patikrinkite paskutinės kopijos datą, apimtį, saugojimo vietą ir kas galėtų atlikti atkūrimą.
- Atverkite svetainę telefone ir kompiuteryje, patikrinkite HTTPS bei pagrindinius puslapius.
Šie punktai padeda pastebėti akivaizdžias spragas, tačiau nepatvirtina, kad failuose ar duomenų bazėje nėra kenkėjiško kodo. Viešas automatinis skenavimas taip pat negali patikrinti visko, kas vyksta serveryje arba prisijungusio naudotojo aplinkoje.
Dažniausi klausimai apie WordPress saugumą
Ar WordPress yra saugi sistema?
WordPress gali būti naudojama saugiai, kai prižiūrima ne tik pati sistema, bet ir temos, įskiepiai, paskyros bei serverio aplinka. Rizika dažnai atsiranda ne dėl vieno WordPress fakto, o dėl pasenusių ar nepatikimų komponentų, silpnų prieigų.
Ar vien saugumo įskiepis apsaugo WordPress svetainę?
Ne. Jis gali blokuoti dalį įtartino srauto, riboti prisijungimus arba siųsti perspėjimus, tačiau nepakeičia atnaujinimų, 2FA, hostingo apsaugos, kopijų, naudotojų teisių ir žmogaus reakcijos į pranešimą.
Ar visi WordPress įskiepiai kelia pavojų?
Ne. Įskiepis yra programinė įranga, todėl jo rizika priklauso nuo paskirties, kodo, palaikymo, šaltinio ir naudojamos versijos. Rinkitės tik reikalingus, aktyviai prižiūrimus įskiepius iš patikimų šaltinių ir pašalinkite tai, ko nebenaudojate.
Ar būtina pakeisti WordPress prisijungimo adresą?
Pakeistas prisijungimo adresas gali sumažinti dalį automatizuoto triukšmo, tačiau tai nėra pagrindinė apsaugos priemonė. Svarbiau unikalūs slaptažodžiai, 2FA, ribotos teisės, atnaujinimai ir prisijungimų stebėjimas.
Ar HTTPS reiškia, kad svetainė saugi?
HTTPS šifruoja ryšį tarp lankytojo ir svetainės. Jis nepatvirtina, kad įskiepiai neturi spragų, administratoriaus paskyra nepažeista ar serveryje nėra kenkėjiškų failų.
Kam WordPress svetainėje reikalinga 2FA?
Pirmiausia ją verta įjungti visiems administratoriams ir kitiems naudotojams, turintiems plačias teises. Jei svetainėje saugomi klientų ar užsakymų duomenys, papildomas prisijungimo patvirtinimas ypač svarbus.
Kaip dažnai reikia tikrinti WordPress saugumą?
Vieno universalaus intervalo nėra. Saugumo pataisos ir svarbūs perspėjimai vertinami tada, kai atsiranda, o paskyras, įskiepius, kopijas bei nustatymus reikia peržiūrėti pasirinktu reguliariu ritmu. Aktyviai parduotuvei ir retai keičiamai reprezentacinei svetainei netinka visiškai vienoda tvarka.
Ar atsarginė kopija apsaugo nuo įsilaužimo?
Ne. Kopija padeda atkurti svetainę, tačiau neblokuoja atakos ir nepašalina jos priežasties. Po incidento reikia pakeisti galimai pažeistus prisijungimo duomenis, peržiūrėti naudotojų prieigas ir pašalinti spragą, per kurią buvo patekta. Atkūrus pažeistą arba per seną kopiją problema gali likti, o aktyvioje parduotuvėje galima prarasti naujesnius duomenis.
Ką daryti, jei atsirado nežinomas WordPress administratorius?
Užfiksuokite paskyros vardą, el. paštą ir kada ją pastebėjote, bet nelaikykite vien jos ištrynimo pilnu problemos sprendimu. Iš patikimo įrenginio apsaugokite teisėtas prieigas, kreipkitės į hostingą arba specialistą ir patikrinkite failus, duomenų bazę, kitus naudotojus bei serverio žurnalus. Reikia nustatyti, kaip paskyra buvo sukurta, ir uždaryti tą patekimo kelią.
Reikia sustiprinti WordPress svetainės apsaugą?
Jei nežinote, kas turi administratoriaus teises, ar įjungta 2FA, kaip veikia kopijos ir kas gauna saugumo perspėjimus, verta pradėti nuo dabartinės būklės įvertinimo.
UptimeWP gali sutvarkyti WordPress prisijungimus, administratorių teises, 2FA, apsaugos įrankius, automatines kopijas ir aktualius sistemos, temos bei įskiepių atnaujinimus. Po darbų pateikiame informaciją apie atliktus pakeitimus ir rekomenduojamus tolesnius veiksmus.
Peržiūrėti WordPress apsaugos diegimo paslaugą
Šaltiniai
- WordPress: Hardening WordPress
- WordPress: Roles and Capabilities
- WordPress: Password Best Practices
- WordPress: Application Passwords
- WordPress: Backups
- WordPress: My site was hacked
Susijęs straipsnis
Panašūs įrašai kurie gali patikti
Kaip saugiai atnaujinti WordPress, temą ir įskiepius
Norėdami atnaujinti WordPress, valdymo skydelyje atverkite Skydelis > Atnaujinimai. Prieš spausdami atnaujinimo mygtuką peržiūrėkite, kurie…
Kaip prižiūrėti WordPress svetainę: praktinis gidas verslui
Norint tinkamai prižiūrėti WordPress svetainę, reikia reguliariai atlikti sisteminius atnaujinimus, kurti atsargines kopijas, stebėti saugumą…